


Los servidores del Ministerio de Transportes y Comunicaciones sufrieron un ciberataque que borró cerca de 65 000 documentos importantes. El atentado se produjo entre el 24 de septiembre y 18 de octubre último, durante el cambio del régimen de Dina Boluarte al de José Jerí. Entre los papeles que han desaparecido había multas a empresas de telecomunicaciones y del sector transporte, procesos sancionadores contra altos funcionarios y millonarios contratos con constructoras.
EL FOCO accedió a un informe técnico enviado por el director de la Oficina General de Tecnología de la Información, Saúl Vásquez Arteaga, al secretario general del MTC, Francisco Palomino García, contando detalles del ciberataque. El documento tiene fecha 6 de octubre del 2025 y habla de «pérdida de trazabilidad y disponibilidad de documentos institucionales».
Palomino alertó que hay documentos que «no pueden visualizarse» porque «no se encuentran en el repositorio o están cifrados sin autorización». Precisó, además, que no existe respaldo de la información desaparecida, lo que hace que la pérdida sea irreversible.
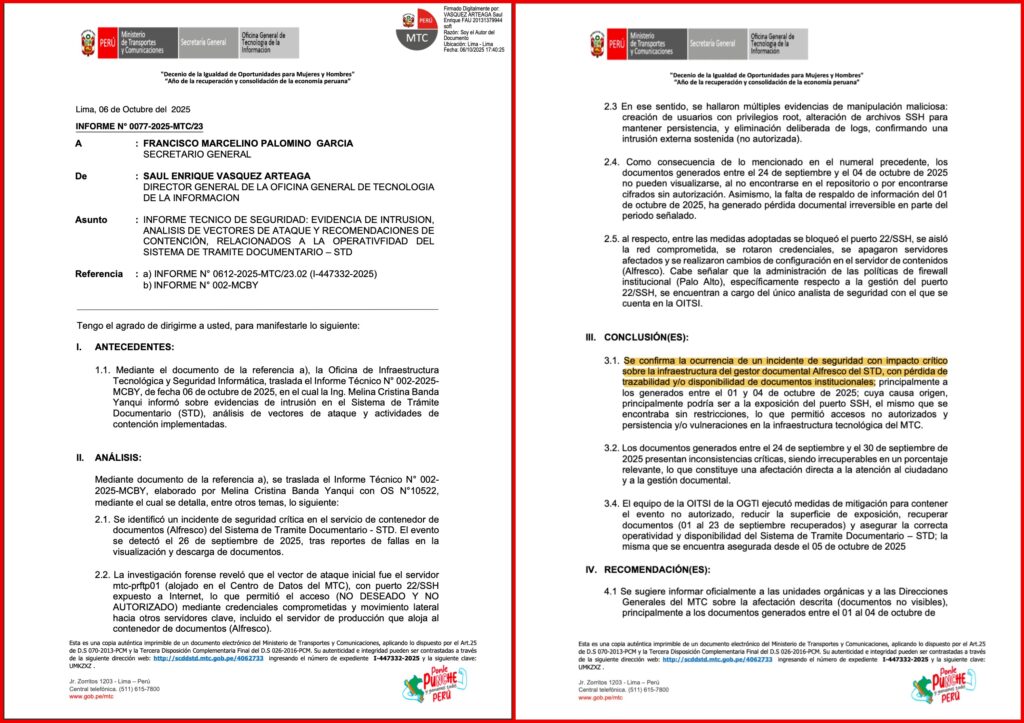
Fuentes del MTC señalan que son aproximadamente 64 800 los documentos desaparecidos y todas las áreas del ministerio están afectadas. El número de papeles borrados equivale al 20% de lo gestionado por el MTC durante el 2024.
Las investigaciones han arrojado que el punto de entrada de los ciberdelincuentes fue un servidor que tenía conexión a internet sin protección. Desde allí, los atacantes ingresaron al sistema principal de documentos e instalaron un «ransomware», que es un virus diseñado para cifrar o encriptar la información y volverla inaccesible.
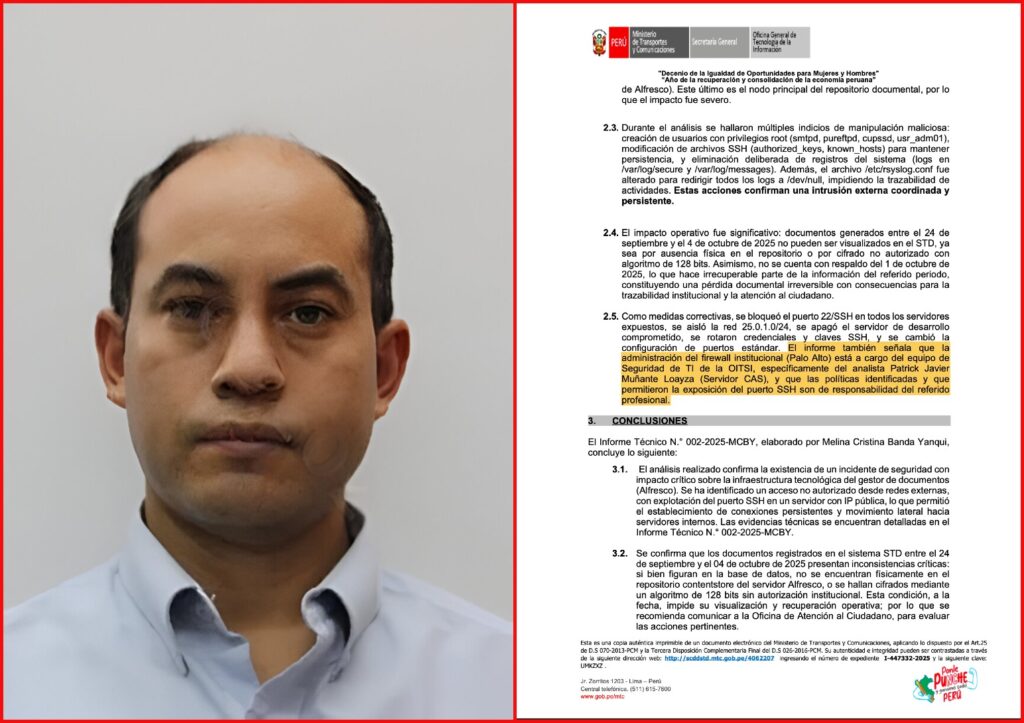
Todo apunta a que fueron programadores y funcionarios del mismo MTC los responsables del ciberataque. En el ministerio han responsabilizado de la vulneración de los servidores al analista Patrick Javier Muñante Loayza. EL FOCO buscó una entrevista con él, pero no accedió.
El último 22 de octubre el portal Infobae reportó que el actual ministro del MTC, Aldo Prieto Barrera, ordenó la desactivación de los accesos administrativos de funcionarios claves de la Oficina General de Tecnología de la Información (OGTI).
La medida dejó sin protección durante varias horas a los servidores del ministerio. La emisión de licencias de conducir, las bases de datos de conductores y los registros de concesiones quedaron sin supervisión ni protección en plena crisis de ciberseguridad.
Según informantes de EL FOCO, la orden del ministro Prieto no fue una medida técnica sino un acto de desconfianza. Al dejar sin supervisión humana a los servidores durante horas, paralizó toda la capacidad de respuesta ante el ataque en curso y dejó expuesta más información del MTC.
Alejandro Bernal, especialista en ciberseguridad, descarta que el ataque al MTC sea de un ransomware tradicional. «La eliminación sistemática y dirigida de documentos sugiere un ataque interno o externo con conocimiento específico del sistema», señaló.
Bernal calificó como «imperdonable» la falta de respaldos automatizados y afirmó que la desactivación de accesos sin supervisar servidores críticos evidencia la ausencia de un plan de contingencia. «Fue una grave inmadurez digital del Estado donde la seguridad se trata como un gasto y no como una prioridad».
La Oficina de Prensa del MTC se comprometió a enviarnos los descargos para este reportaje, pero hasta el cierre de esta edición no cumplieron.